 EN


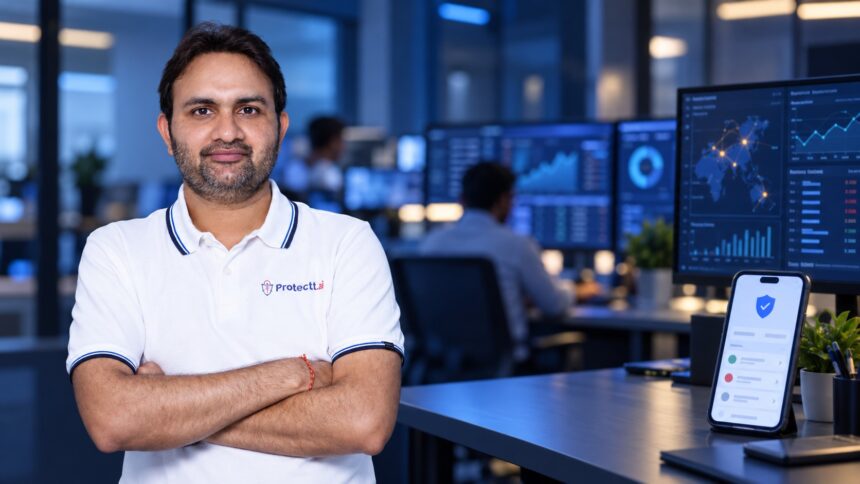
مع تحول المدفوعات الرقمية إلى أمر روتيني، يزداد تعقيد منع الاحتيال بسبب التقليد المقنع. يرى مؤسس Protectt.ai مانيش ميماني أن على البنوك والمؤسسات المالية التكنولوجية وشركات الأمن السيبراني تبني استجابة منسقة أكثر.
يوضح الاستخدام المتزايد للمدفوعات الإلكترونية في المملكة العربية السعودية ما هو على المحك حين يقوض الاحتيال الثقة في التمويل الرقمي. أصبحت المعاملات غير النقدية عادة يومية، مما يجعل أمن مستخدمي أنظمة الدفع أمراً مهماً بقدر موثوقية هذه الأنظمة ذاتها.
أفاد البنك المركزي السعودي في أبريل بأن المدفوعات الإلكترونية مثلت 85% من مدفوعات التجزئة في 2025، مقارنة بـ79% في 2024. وبلغ حجم المعاملات الإلكترونية عبر أنظمة الدفع الوطنية 14.6 مليار معاملة، ارتفاعاً من 12.6 مليار.
هذه الأرقام تقيس مدى التبني لا الاحتيال. غير أنها توفر الخلفية لسؤال يواجه المؤسسات المالية في السعودية والإمارات: كيف يمكن للعملاء التمييز بين الطلبات الشرعية والتقليدات المقنعة عندما يجعل الذكاء الاصطناعي عملية التقليد أسهل؟
بمناسبة شهر التوعية بالأمن السيبراني، يرى مانيش ميماني مؤسس ورئيس تنفيذي لشركة Protectt.ai المتخصصة في أمن التطبيقات المحمولة أن التداعيات تتجاوز الحسابات المخترقة أو تعطل الخدمات.
«تعتمد الطموحات الرقمية للإمارات والسعودية على قدرة الناس على الثقة في الخدمات التي يستخدمونها يومياً»، قال في تعليق مكتوب قدم للمناسبة. «يضع الاحتيال السيبراني هذه الثقة في خطر، إلى جانب مدخرات العائلة مدى الحياة أو رأس المال العامل للأعمال الصغيرة».
عندما تصبح الإشارات التحذيرية المألوفة أقل فائدة
كانت التوعية بالاحتيال تشجع العملاء على التشكيك في الرسائل سيئة الصياغة والمرسلين غير المألوفين والطلبات غير المعقولة. يعقد الذكاء الاصطناعي التوليدي هذا النهج بمساعدة المجرمين على إنتاج مواد أكثر تلميعاً وتقليد الأشخاص عبر أشكال متعددة من الوسائط.
حذر مركز شكاوى جرائم الإنترنت التابع لمكتب التحقيقات الاتحادي في ديسمبر 2024 من استخدام المجرمين النصوص والصور والصوت والفيديو المولدة بالذكاء الاصطناعي لدعم الاحتيال المالي. وشملت أمثلته وثائق هوية مزيفة وأصواتاً مستنسخة ومكالمات فيديو تشمل تنفيذيين مزعومين أو شخصيات سلطة أخرى.
حذرت الوكالة أيضاً من أن الذكاء الاصطناعي يمكن أن يقلل الجهد المطلوب لخداع الضحايا وتصحيح الأخطاء التي قد تفضح الاحتيال. ويوثق التحذير الأساليب بدلاً من قياس مدى انتشارها في أسواق الخليج.
«رغم أن التوعية الاستهلاكية والنظافة الرقمية تبقيان خطي دفاع أوليين حاسمين، فإن طبيعة الاحتيال تتغير بسرعة»، قال ميماني.
لهذا التمييز أهمية في الرسائل العامة. تبقى التوعية مفيدة، لكن التعرف على المحتوى المشبوه يصبح أصعب حين يكون المحتوى نفسه مقنعاً على نحو متزايد. فلا يستطيع صوت مألوف أو رسالة مصقولة أن يثبت بمفرده من يقف وراء طلب ما.
الضوابط السعودية تعترف بالحاجة إلى التعاون
تجد دعوة ميماني إلى تعاون أوثق صدى واضحاً في النهج التنظيمي القائم في السعودية.
بموجب أحكام إطار مكافحة الاحتيال الخاصة بساما بشأن مراقبة المعلومات، يتعين على المنظمات الأعضاء مشاركة المعلومات حول أساليب الاحتيال الناشئة والتهديدات مع البنك المركزي والمنظمات الأخرى في القطاع حيث تسمح القوانين والشروط التعاقدية بذلك.
وتتناول الأحكام أيضاً مشاركة معلومات تسجيل الدخول المرتبطة بحالات الاحتيال المؤكدة عبر لجنة مكافحة الاحتيال القطاعية، وتحليل المعلومات الواردة من مؤسسات أخرى لتقييم تعرض العملاء.
هذه مهمة أكثر تحديداً من تبادل التحذيرات العامة. إنها تحول حادثة يكتشفها أحد المنظمات إلى معلومات يستفيد منها آخرون.
وتغطي مجموعة منفصلة من المتطلبات الأساسية لمكافحة الاحتيال السارية اعتباراً من 13 أبريل 2026 قطاع التمويل وأنظمة الدفع ومقدمي خدمات الدفع. وتتناول التحقيق في الحوادث وتحديد أسبابها واتخاذ الإجراءات التصحيحية بما في ذلك مشاركة المعلومات ذات الصلة حيث يسمح بذلك.
تظهر هذه التدابير مجتمعة أن التعاون أصبح جزءاً من الإطار الإشرافي. غير أن وجودها لا يحدد مدى فعالية تنفيذ كل مؤسسة له أو سرعة تحول التهديد الناشئ إلى ضابط فعال.
«لا تستطيع أي شركة أمن سيبراني أو مؤسسة مصرفية أو لاعب في التكنولوجيا المالية حل هذه الأزمة بمفردها»، قال ميماني.
السؤال الموازي في الإمارات: من يشرف على الذكاء الاصطناعي؟
عالجت الإمارات أيضاً المسؤوليات المرتبطة باستخدام المؤسسات المالية للذكاء الاصطناعي.
في إعلان بتاريخ 23 فبراير 2026، رسم بنك الإمارات المركزي إرشادات حول الاستخدام المسؤول للذكاء الاصطناعي والتعلم الآلي لدى المؤسسات المالية المرخصة. وتشمل مبادئه المساءلة والعدالة والشفافية والقدرة على الشرح والإشراف البشري وحماية خصوصية البيانات.
يتعلق هذا بنشر المؤسسات لهذه التكنولوجيا، وليس بقياس الجرائم المدعومة بالذكاء الاصطناعي. ومع ذلك فإنه يدخل عاملاً مهماً في الاستجابة: أن الأنظمة المستخدمة لحماية العملاء تحتاج بدورها إلى إشراف.
يعني ذلك في مجال منع الاحتيال أن تقييم قوة الكشف لا يعتمد فقط على عدد المعاملات التي يرصدها النظام. فالعملاء الشرعيون الذين يُحظرون خطأً من إجراء دفعة يواجهون أيضاً فشلاً في الخدمة. لذا يتعين على المؤسسات أن تتمكن من فحص القرارات وحل الأخطاء.
يفرض هذا على البنوك والمؤسسات المالية التكنولوجية مسؤوليتين مترابطتين: التعرف على الخداع المقنع بشكل متزايد وضمان خضوع الاستجابات الآلية للمساءلة أمام الأشخاص المتأثرين.
تحويل التحذير المشترك إلى إجراءات ملموسة
يركز الرد المقترح من ميماني على تحليل التهديدات الناشئة ومشاركة المعلومات ونشر دفاعات محدثة عبر القطاعات المصرفية والخدمات المالية والتأمين والأمن السيبراني.
السؤال العملي هو ما يحدث بعد تحديد التهديد. هل تصل المعلومات إلى فريق الاحتيال المختص؟ وهل تستطيع تغيير ضوابط المؤسسة؟ وهل توجد عملية لمراجعة الحوادث المشابهة في أماكن أخرى؟
هذه أسئلة تشغيلية وليست ادعاءات بأن تكنولوجيا واحدة تقضي على الاحتيال. كما أنها تجعل حدود الأدلة المتاحة أمراً مهماً. فأرقام المدفوعات السعودية تبرز حجم التبني الرقمي، في حين يشرح تحذير مكتب التحقيقات الاتحادي أساليب المجرمين. ولا يقدم أي منهما تقديراً مقارناً لخسائر الاحتيال المتعلق بالذكاء الاصطناعي في الإمارات والسعودية.
يتطلب قياس التقدم بالتالي أكثر من تقارير زيادة الإنفاق على التكنولوجيا. وتشمل الأسئلة الجوهرية ما إذا كانت الهجمات المتكررة تُمنع، وما إذا كان العملاء يستطيعون الإبلاغ عن الحوادث بسرعة، وما إذا كانت الدروس المستفادة من التحقيقات تؤدي إلى تغييرات يمكن التحقق منها.
بالنسبة لشهر التوعية هذا العام، توفر الأسس السياسية نقطة انطلاق ملموسة للنقاش. تتناول الأطر السعودية مشاركة المعلومات والإجراء التصحيحي بالفعل، وتعالج إرشادات الإمارات المساءلة في استخدام الذكاء الاصطناعي المالي. والاختبار القادم هو كيفية تطبيق هذه المبادئ عندما يصل طلب احتيالي مقنع إلى العميل.